
Web CTB-Locker, O mais novo Ransomware que ataca Websites WordPress
- Casos de Segurança
- Tags:Cloud WAF, Ransonware, Web Application Firewall, Web Critroni, Web CTB-Locker, Web Ransonware, XLabs Web Application Firewall
Com o crescente aumento da procura por serviços de desinfecção de websites e computadores com os arquivos “sequestrados”, ultimamente presenciamos diversos casos, como o vivenciado por um hospital nos Estados Unidos, o Hollywood Presbyterian Medical Center, que teve toda a sua operação paralisada e obrigou funcionários e médicos a utilizarem fichas e prontuários escritos a […]

Vídeo Lançamento do XLabs Web Firewall
- Artigos
- Tags:slack.com, slack.com and WAF, slack.com WAF integration, Slack.com Web Firewall integração, Web Application Firewall, Web Application Firewall Slack Integração, Web Firewall slack integration, XLabs Web Firewall
Após diversos dias de desenvolvimento e aperfeiçoamento da ferramenta, decidimos por lançar oficialmente o XLabs Web Application Firewall, já com cases de sucesso em sua versão 1.0 Beta, atualmente se encontra em sua versão 2.x ao qual traz diversas inovações quando falamos em Web Application Firewall’s, trata-se do primeiro WAF a ser integrado completamente aos […]
XLabs Web Firewall na defesa de um ataque DDoS em Layer 7 [Caso Real]
- Casos de Segurança
- Tags:Application DDoS, DDoS em aplicação, DDoS Layer 7, DoS em aplicação, Layer 7 Protection, PA-3020, Palo-Alto PA-3020, web app, Web Application Firewall, Website Firewall, XLabs Web Application Firewall, XLabs Web Firewall
No mês de abril do ano de 2015 fomos contratados por uma das maiores empresas em hospedagem de websites e cloud computing do Brasil para a defesa de seus sistemas, aos quais vinham sofrendo diariamente diversos ataques sofisticados direcionados a sua infraestrutura de TI e sistemas próprios. O nome e informações do cliente serão omitidos […]
Web Application Firewall, sobrevivendo a ataques web
- Artigos
- Tags:IPS vs WAF, NGFW vs WAF, Proteção SQL Injection, Proteção Web Sites, Proteção XSS Injection, WAF, web app, Web Application Firewall, Web Firewall, Website Firewall, XLabs Web Application Firewall
Firewall’s normais ou modernos e sistemas de prevenção de intrusão não fornecem proteções suficientes para a maioria dos sites voltados ao público ou aplicações Web personalizadas e críticas para os negócios internos de empresas e todos os negócios que envolvem a web. Explicamos como os Web Application Firewall’s podem ajudar os gestores de segurança a proteger melhor esta parte […]
Falha em modem pode afetar diversos clientes ADSL no Brasil
- Casos de Segurança
- Tags:Falha Crítica em Modens D-Link, falha provedores expõe milhares de clientes a invasão, Provedores Brasil, Provedores de Internet que Utilizam D-Link
Iniciamos o ano de 2015 com muito trabalho, ao final do ano de 2014 foi descoberta uma falha por nossa equipe em um equipamento de ADSL muito utilizado e distribuído por diversos provedores de internet no Brasil, trata-se do modem D-Link DSL-2730B ADSL2+ Wifi. Ao descobrirmos a falha, deu-se então inicio aos procedimentos para tornarmos […]
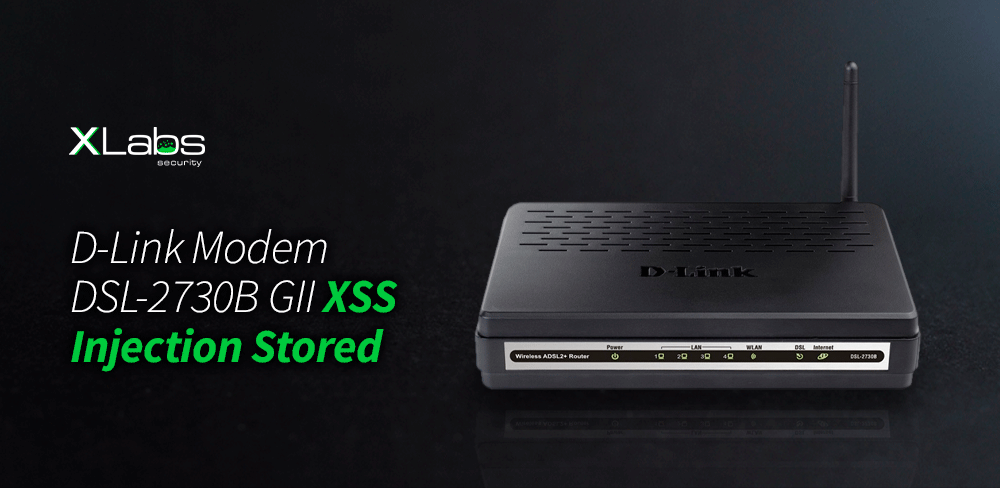
CVE-2015-1028 D-Link Modem DSL-2730B XSS Injection Stored
Ao analisarmos a segurança do modem D-Link DSL-2730B, notamos a presença de algumas vulnerabilidades de Cross Site Scripting, ou mais conhecido como XSS Injection, todas as falhas permitem o modem armazenar códigos maliciosos, podendo originar um ataque externo à rede da vítima, neste caso a vítima mais comum seria o administrador do modem, este é um pequeno artigo que tem […]
CVE-2014-8556 Progress OpenEdge 11.2 – XSS Injection (Reflected)
Ao analisarmos a aplicação OpenEdge, identificamos algumas vulnerabilidades, após algumas tentativas de contato com a empresa sem sucesso decidimos por esperar a empresa lançar novas versões da aplicação para podermos divulgar as falhas, pois algumas podem ser utilizadas para o acesso indevido a arquivos sensíveis de computadores que utilizam a aplicação. Descrição da plataforma segundo […]
Entendendo a falha CVE-2013-3304
No artigo a seguir iremos demonstrar a falha em sistemas de Storages Equalogic descoberta por nosso diretor e reportada a empresa Dell, segundo informações da Dell esta falha foi consertada em uma nova versão de firmware. A falha de CVE 2013-3304 não possui muitas informações na internet , as informações que encontramos são escassas e sem […]
CVE-2014-8555 Progress OpenEdge 11.2 – Directory Traversal
Ao analisarmos a aplicação OpenEdge, identificamos algumas vulnerabilidades, após algumas tentativas de contato com a empresa sem sucesso decidimos por esperar a empresa lançar novas versões da aplicação para podermos divulgar as falhas, pois algumas podem ser utilizadas para o acesso indevido a arquivos sensíveis de computadores que utilizam a aplicação. Descrição da plataforma segundo […]
Android vulnerável a variante da falha no ‘Bash’
Mesmo após a correção da falha CVE-2014-6271 em muitos sistemas de última hora por parte dos fabricantes, muitos dispositivos ainda estão vulneráveis a uma variante da falha CVE-2014-6271, as informações da variante podem ser acessadas no CVE-2014-7169 ao qual poderia ser executada até mesmo remotamente em dispositivos Android, conforme podemos perceber nas imagens dos testes […]


